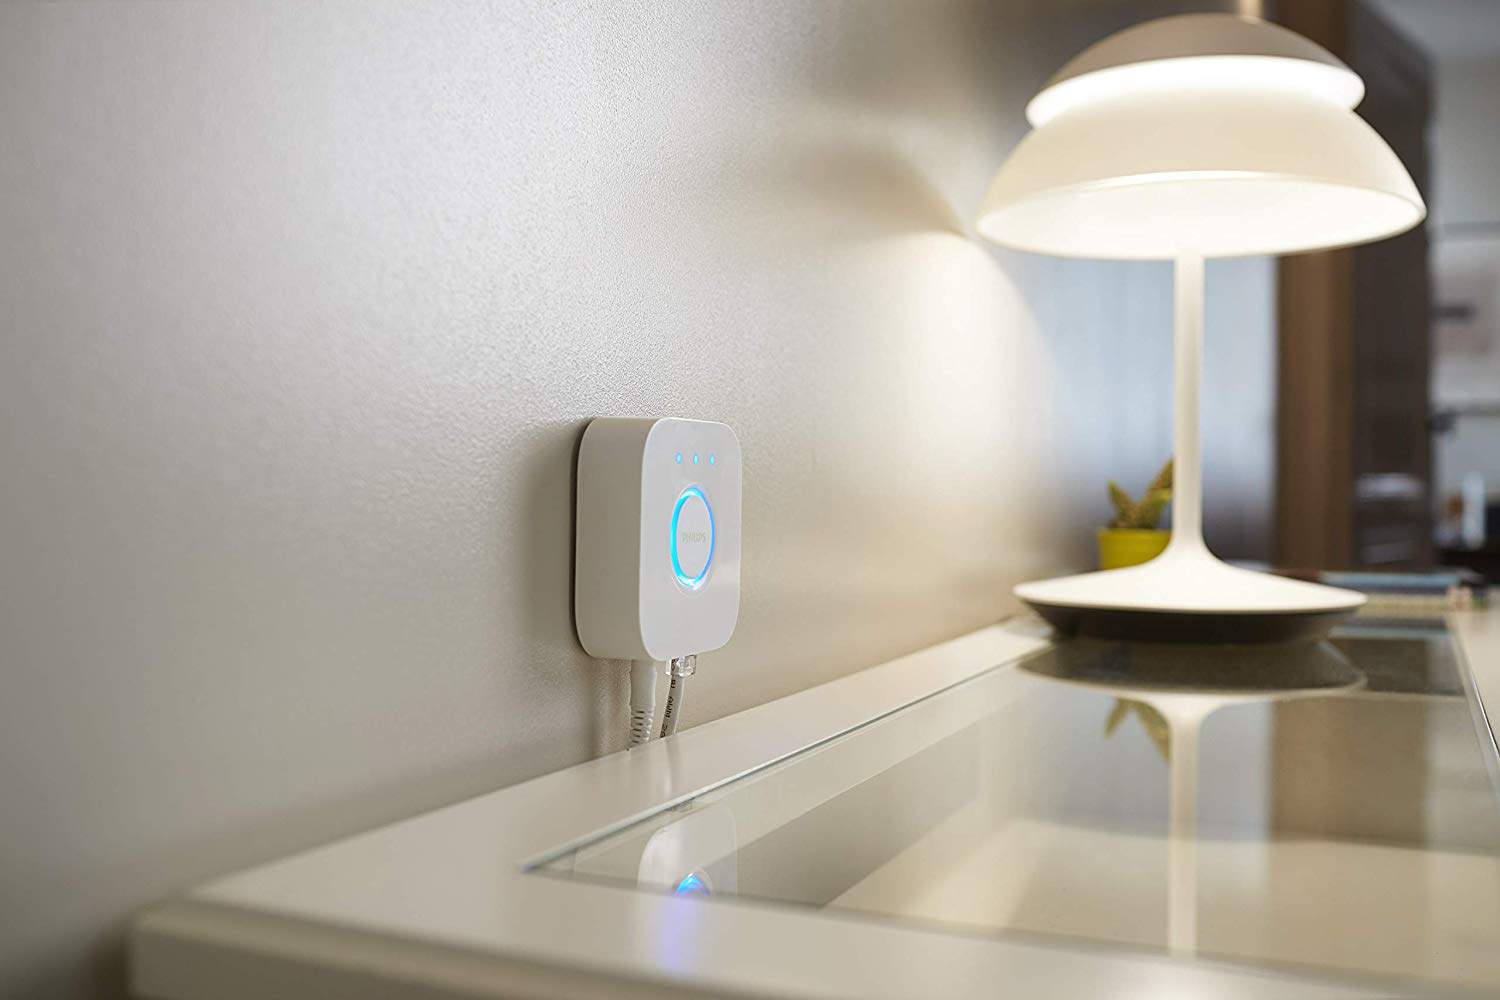
Sicherheitsforscher von Check Point Research, einem führenden Anbieter von Cyber-Sicherheitslösungen, ist es gelungen, unerlaubten Zugriff auf Philips Hue-Leuchten zu erhalten. Dies war durch eine Sicherheitslücke in ZigBee möglich.
Sicherheitslücke bekannt – Update sorgt für Lösung
Wie die Sicherheitsexperten von Check Point herausfanden, kann es Hackern möglich sein, Zugriff auf Systeme zu erlangen. Somit wäre beispielsweise eine externe Steuerung von Hue-Leuchten möglich. Angreifer könnten durch den Zugang zum Netzwerk nicht nur das Ein- und Ausschaltens von Lampen umsetzen, sondern auch die Farbe ändern.
Signify soll sich bereits mit der Thematik befasst und die Sicherheitslücke bestätigt haben. Ein neues Update (Firmware-Version 1935144040) zur Behebung der Schwachstelle für die Hue Bridge ist bereits im Umlauf. Die Verteilung verläuft automatisch. Nutzer sollen sich vergewissern, dass dieses auch ihr eigenes Produkt erreicht.